
Category Archives: Attualità
Offerta 3 per Marzo 2015: 10€ al mese infiniti minuti, infiniti SMS + 1 GB internet veloce
Offerta speciale 3 in esclusiva per i clienti Neotek:
- Infiniti minuti
- Infiniti SMS
- 1 GB di traffico internet veloce
…a soli 10 € al mese!
Riparazione computer a Firenze – Cure
Panico in Paradiso – di Gianfranco Giannoni (mio Padre)
Il gran numero di anziani che arrivano in quel luogo hanno messo in crisi le strutture e le abitudini di vita di quanti già li stanno e molto bene.
Si è riunito di urgenza il Consiglio degli Apostoli per decidere come affrontare la situazione. Intanto su proposta del Presidente Pietro, sempre risoluto, si ordina di chiudere immediatamente gli accessi. Angeli scelti comandati da Michele arcangelo, eroico combattente che come noto ha ucciso anche un drago, sorveglieranno i confini.
Non potendo lasciare i vecchi all’aperto e senza assistenza, per ragioni umanitarie si è pensato di mandarli intanto all’ Inferno: c’è posto, in alcune zone è sempre caldo ,(gli anziani preferiscono una temperatura un po’ elevata) inoltre all’Inferno le regole di vita sono più libere e disordinate e quindi saranno più a loro agio e daranno meno disturbo.
Gli apostoli sono soddisfatti, la soluzione sembra buona e dovrebbe essere accettata da tutti.
Non è così; come sempre salta fuori un Bastian contrario (in Paradiso non si usano parole volgari).
Caronte si è opposto in modo fermo perché il lavoro per caricare tutti quei vecchi malmessi sulla sua barca a remi, attraversare la palude per scaricarli all’ Inferno non lo vuol fare perché è l’unico addetto, cosa per la quale da tempo protesta: farà sciopero.
Lucifero poi è andato fuori di testa, perché non è stato interpellato e quindi scavalcato e sminuito della sua autorità, assolutamente contrario minaccia fuoco e fiamme.
La posizione presa da Lucifero costringe il Consiglio a ritirare anche questa proposta, troppo pericoloso iniziare un confronto perché. Lucifero di fuoco e fiamme ne ha una infinità.
Si cerca freneticamente un altro posto.
Paolo propone il Purgatorio, a quella parola si sentono tutti sollevati, il Purgatorio sembra avere i requisiti sui quali trovare un accordo unanime e si ritiene che il luogo sia molto soddisfacente anche per i vecchi.
Finalmente è stata trovata la soluzione.
C’è animazione ci si scambiano “cinque” e pacche sulle spalle.
Una persona, che è sempre presente ai Consigli alle cene, alle veglie ecc., non partecipa alla gioia degli altri è triste ,improvvisamente comincia a piangere.
Gli apostoli sorpresi e preoccupati si fanno attorno a quella persona è una donna si chiama Maddalena. Le chiedono ansiosi il perché di quella reazione. Maddalena dice: “Questi anziani hanno già avuto tante purghe : per la maggior parte una infanzia non facile, una gioventù con la prima guerra mondiale poi la seconda guerra mondiale che molti forse hanno dovuto combattere e poi gli stenti e le paure per la guerra fredda, per quella di Suez, per quelle del golfo per la crisi economica del 2008, per quella per il crollo della borsa di Wall Street, quella conseguente dell’attentato alle Torri gemelle e altri periodi pieni di tensione e dopo hanno dovuto prendere quelle per i disturbi che arrivano con l’avanzare dell’età, sono già stati purgati e ripurgati e ripurgati… BASTA PURGHE!”
Il Consiglio è colpito dalle parole accorate di Maddalena.
La proposta di Paolo è respinta, all’unanimità ma il problema rimane: dove mandare questi vecchi che sempre più numerosi si accalcano alle porte del Paradiso e protestano e si agitano . Michele arcangelo ha già estratto la spada minacciando una carica di alleggerimento.
È necessario individuare un altro luogo e prendere una decisione rapida e definitiva.
Marco propone di riportarli nei luoghi da dove erano venuti usando angeli esperti come mezzo di trasporto rapido, sicuro economico e al passo con i tempi: non inquinante.
Acclamazioni e applausi per Marco, la proposta è approvata alla unanimità con la sola astensione di Maddalena.
Con entusiasmo anche se l’ora è tarda, si decidono le cose urgenti da fare.
Saranno necessari parecchi viaggi per riportare a casa i vecchi, nel frattempo si decide di ospitarli , temporaneamente,
nel Limbo che sarà attrezzato per effettuare i rientri nei tempi necessari e nel modo più veloce e sicuro.
Le operazioni di rientro inizieranno appena pronto il terminal del Limbo,si calcola una settimana anche per dare tempo ai parenti ed a chi per loro di preparare un ambiente accogliente e confortevole per i loro cari vecchi dove dovranno stare a tempo indeterminato.
A seguito di quanto sopra scritto e deliberato,tutti gli interessati a ricevere i loro cari vecchi si devono impegnare con celerità e afflato amoroso a predisporre l’accoglienza .
Le autorità locali sono invitate a programmare una gioiosa festa di per i cari vecchietti per dare loro il benvenuto e farli sentire accolti dalla comunità intera.
La nostra presenza digitale: evoluzione della specie.
Wind Tre Business, ha lanciato ufficialmente sul web, il network della propria rete vendita. Dal mio punto di vista si tratta di un’importante riconoscimento per chi come me lavora con questa azienda da oltre 12 anni: https://www.giannoni-telefoniabusiness.it/ Si tratta di un servizio pensato per i Clienti, importante perché rafforza il contatto diretto tra persone che sempre di più le Aziende stanno cercando. La nostra figura professionale, continuamente arricchita da percorsi formativi e corsi di aggiornamento, deve essere di supporto su tutto il processo di digitalizzazione delle aziende (Digital Transformation) passaggio ormai imprescindibile per tutti. Per poter essere al passo servono competenze, non solo in telefonia fissa e mobile o trasmissione dati, ma anche sul mondo del web e della visibilità e reputazione che un’azienda ha su internet e sui social media. Un consulente ITC deve e saper guardare bene l’architettura tecnologica di un’azienda per poter proporre soluzioni evolute che portino non solo risparmio ma anche evoluzione.
L’evoluzione dei nostri Clienti va di pari passo con l’evoluzione della nostra professionalità. Abbiamo un compito importante con la PMI del nostro paese, affiancarli in questa importante fase di crescita e trasformazione, per accompagnarli al successo.

Del lancio di questo nuovo network (Digital Sales Network), il primo in Italia nelle telco, si sono occupati tra gli altri: TG Com 24; Milano Finanza; Il Corriere della Sera; Il Tempo, Quotidiano.net; Yahoo Finanza; Media Key; Mondo 3; Corrierecomunicazioni.it; Reply.com; Informazione.it
 |
 |
 |
 |
 |
 |
 |
 |
In questo posto ho parlato di trasformazione digitale delle imprese, del nuovo Digital Sales Network aperto da Wind Tre Busines e dell’evoluzione del Consulente che deve saper crescere costantemente per poter affiancare come vero e proprio partner i suoi Clienti. Web, Informatica e Telefonia sono ormai profondamente interconnessi e, per una visione d’insieme servono competenze ed esperienza.
Radiazioni smartphone: causano tumori nelle cellule nervose!
Da una ricerca italiana viene confermato che le radiazioni degli smartphone provocano il cancro. Il sistema industriale dei produttori potrebbe subire grosse perdite?
Le radiazioni degli smartphone provocano il cancro. Ora è ufficiale e la conferma arriva direttamente da risultati scientifici. Nella ricerca dal titolo “Resoconto dei risultati finali riguardanti i tumori del cervello e del cuore in ratti Sprague-Dawley esposti dalla vita prenatale alla morte spontanea a campi elettromagnetici a radiofrequenza, equivalenti alle emissioni ambientali di un ripetitore da 1.8 GHz“, pubblicata dall’Istituto Ramazzini, i risultati sono inequivocabili.
I ricercatori del Ramazzini hanno notato aumenti statisticamente significativi nell’incidenza di tumori rari delle cellule nervose del cuore nei ratti maschi del gruppo esposto all’intensità di campo più alta, 50 V/m. Inoltre, gli studiosi italiani hanno individuato un aumento dell’incidenza di altre lesioni, già riscontrate nello studio dell’NTP. Tutti i livelli di esposizione usati in questo studio sono inferiori al limite statunitense FCC per la massima esposizione concessa per la popolazione. In altre parole, se un ripetitore emette questa quantità di radiazioni, è considerato conforme rispetto a tutti i regolamenti e alla legislazione degli Stati Uniti.
Radiazioni degli smartphone: il metodo per identificare i risultati
Si tratta del più grande studio mai realizzato sulle radiazioni degli smartphone, poiché i ricercatori hanno studiato esposizioni alle radiofrequenze mille volte inferiori a quelle utilizzate nello studio sui telefoni cellulari del National Toxicologic Program (USA), e hanno riscontrato gli stessi tipi di tumore tra ratti distanti migliaia di chilometri. Nello studio del Ramazzini, 2.448 ratti di razza Sprague-Dawley sono stati esposti a radiazioni GSM da 1.8 GHz (quelle delle antenne della telefonia mobile) per 19 ore al giorno, dalla vita nel feto prenatale fino alla morte spontanea. Entrambe le ricerche hanno rilevato aumenti statisticamente significativi nello sviluppo dello stesso tipo di tumori maligni al cuore nei ratti maschi trattati e nel cervello nelle femmine.
La ricerca è stata finanziata dai soci e dalle socie dell’Istituto Ramazzini, da Arpa, Regione Emilia-Romagna, Fondazione Carisbo, Inail, Protezione Elaborazioni Industriali (P.E.I.), Fondazione del Monte. Lo studio comprende dosi ambientali (cioè simili a quelle che ritroviamo nel nostro ambiente di vita e di lavoro) di 5, 25 e 50 V/m: questi livelli sono stati studiati per mimare l’esposizione umana full-body generata da ripetitori, e sono molto più basse rispetto a quelle usate nello studio dell’NTP americano.
“Il nostro studio conferma e rafforza i risultati del National Toxicologic Program americano; non è un caso osservare un aumento dello stesso tipo di tumori, a migliaia di chilometri di distanza, in ratti dello stesso ceppo trattati con le stesse radiofrequenze. Sulla base dei risultati comuni, riteniamo che l’Agenzia Internazionale per la Ricerca sul Cancro (IARC) debba rivedere la classificazione delle radiofrequenze, finora ritenute possibili cancerogeni, per definirle probabili cancerogeni.” Questo il commento definitivo della dottoressa Fiorella Belpoggi, direttrice dell’Area Ricerca dell’Istituto Ramazzini e leader dello studio.
“[…]Bastano Semplici misure sugli apparecchi, come un auricolare a molla incorporato nel telefono, oppure segnalazioni di pericolo affinché l’apparecchio venga tenuto lontano dal corpo potrebbero costituire una prima misura urgente per correre ai ripari. La salute pubblica necessita di un’azione tempestiva per ridurre l’esposizione, le compagnie devono concepire tecnologie migliori, investire in formazione e ricerca, puntare su un approccio di sicurezza piuttosto che di potenza, qualità ed efficienza del segnale radio. […]Dobbiamo fare in modo che i telefoni cellulari e la tecnologia wireless non diventino rischi conosciuti ma ignorati per decenni”. Questo è il sunto delle dichiarazioni della dott.ssa Belpoggi.
Keylogger sul tuo notebook HP con Synaptics Touchpad
Un nuovo keylogger minaccia la sicurezza dei prodotti HP, un’azienda che – a quanto pare – non può fare a meno di infilare vulnerabilità di sicurezza potenzialmente devastanti sui propri sistemi informatici per utenza consumer e non solo.
Scoperto da un ricercatore che si fa chiamare ZwClose, il nuovo problema si trova nei driver di periferica per il touchpad dei laptop marcati HP (SynTP.sys): il file è parte del pacchetto Synaptics Touchpad, un componente installato su un gran numero di portatili della corporation statunitense.
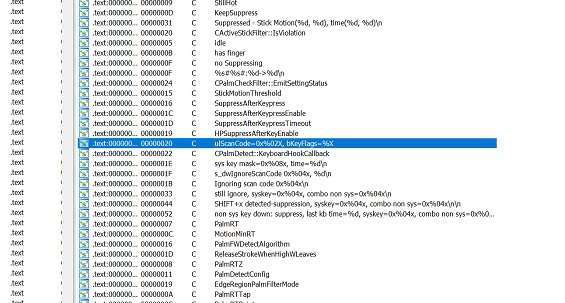
Il driver contiene un vero e proprio keylogger che registra tutti tasti premuti dall’utente, avverte ZwClose, e anche se è disabilitata di default la funzionalità è facilmente attivabile impostando la seguente chiave nel Registro di Windows:HKLM\Software\Synaptics\%ProductName%\Default
Un malintenzionato potrebbe quindi sfruttare la falla per compromettere e rubare i dati dell’utente, limitandosi a bypassare i controlli dell’UAC – una tecnica già nota e abusata in vari modi da anni – e utilizzando i driver già installati sul sistema con buona pace del software antivirale eventualmente presente.
HP ha confermato l’esistenza del problema, anche se non la classifica come una vulnerabilità di sicurezza: il codice per la registrazione dei tasti serve solo a scopo di debug, ed è tra l’altro parte di un pacchetto di driver utilizzato anche sui laptop di altre marche.
La corporation ha provveduto a rilasciare un aggiornamento correttivo per i quasi 500 modelli di portatile coinvolti dal problema. Il 2017 di HP non è stato un anno particolarmente positivo sul fronte della sicurezza, visto che già a maggio era stato scovato un primo keylogger presente nei driver audio dei sistemi assemblati dal produttore.
fonte: punto-informatico.it
Attacco ransomware giugno 2017 sull’intera Europa: variante Petya
|
Dal Nostro Partner Future Time di Eset diffondiamo le specifiche del nuovo ransomware che in questi giorni sta criptando interi dischi per poi chiedere il classico riscatto in bitcoin. Noi di Neotek da sempre siamo attenti alla sicurezza e siamo in grado di dare valide soluzioni per prevenire anche questo tipo di minacce o attacchi.
Si chiama Petya, ed è un massiccio attacco ransomware che ha colpito – e sta colpendo tuttora – l’intera Europa.
Per maggiori approfondimenti sull’argomento contatta il nostro supporto al numero 055.5047086. http://www.neotekonline.it/antivirus-nod32/antivirus-nod32.html La storia: Dopo appena un mese da WannaCry, si torna a parlare di ransomware con un nuovo attacco che da ieri sta investendo l’Europa partendo dall’Ucraina, dove il contagio è stato massiccio colpendo anche la banca centrale, l’aeroporto e la metropolitana di Kiev, fino alla centrale nucleare di Cernobyl, quest’ultima senza particolari conseguenze. Notizie di infezioni arrivano anche dalla Danimarca, dove è stata colpita la società di trasporto marittimo AP Moller-Maersk, dalla Russia che ha visto infetta la compagnia petrolifera e dall’Olanda con la casa farmaceutica Merck. Il malware ha anche infettato i sistemi informatici dell’agenzia pubblicitaria britannica WPP e la multinazionale francese Saint-Gobain, fornitrice di prodotti per l’edilizia. Il ransomware sembra appartenere alla famiglia Petya, attualmente rilevato da ESET come Win32 / Diskcoder.C Trojan Come funziona Petya? Petya attacca l’MBR (Master Boot Record) del disco, una parte fondamentale del sistema di avvio che contiene le informazioni sulle partizioni del disco rigido e aiuta ad avviare il sistema operativo. Se il malware infetta con successo l’MBR, sarà crittografato l’intero disco, in caso contrario saranno crittografati tutti i file. Il nuovo malware sembra utilizzare una combinazione dell’exploit EternalBlue utilizzato in precedenza da WannaCryptor, che sfrutta la vulnerabilità del Service Message Block (SMB) di Windows per infiltrarsi all’interno della rete, carpire le credenziali dei PC ad essa collegati e diffondersi attraverso l’utility PsExec scritta originariamente dagli sviluppatori di Windows Sysinternals. Questa potente combinazione è probabilmente il motivo per cui l’epidemia si sta diffondendo rapidamente, nonostante dopo l’attacco di WannaCry la maggior parte delle vulnerabilità avrebbero dovuto essere risolte tramite l’applicazione delle patch di sicurezza. E’ sufficiente infatti un solo computer privo di questi specifici aggiornamenti per dare accesso al malware che, una volta assunti i diritti di amministratore, si diffonderà su altri computer. Come probabili vettori dell’infezione sembrerebbe siano stati sfruttati il sistema di aggiornamento automatico del software ucraino MeDoc, che una volta compromesso ha inviato aggiornamenti infetti agli utenti finali, e l’apertura di allegati email .xls che attivano delle macro. Una volta infettato, il malware attende un tempo variabile tra i 10 e i 60 minuti prima di effettuare un riavvio che innescherà la cifratura, e secondo i ricercatori di sicurezza è possibile cercare di prevenire la compromissione del sistema spegnendo il PC prima che si riavvii autonomamente. Le vittime colpite vedranno bloccato l’accesso ai PC, potendo visualizzare esclusivamente le istruzioni su come procedere per ottenere nuovamente il controllo del proprio computer, ovvero versare 300 dollari su un conto Bitcoin e successivamente inviare un’e-mail a un indirizzo di posta Posteo, tramite cui non vengono tracciati gli indirizzi IP e la connessione non viene cifrata. L’indirizzo e-mail in questione è stato chiuso, pertanto anche volendo cedere all’estorsione dei cyber criminali, non sarà più possibile farlo. E’ possibile verificare se il sistema operativo Windows è protetto dalla vulnerabilità attraverso lo strumento di ESET EternalBlue vulnerabilità Checker. |

Neotek ti offre le soluzioni per vivere al massimo la tua estate!


Fuori Tutto di Ottobre – Prezzi INCREDIBILI!


Laptop, smartphone e tablet a prezzi imbattibili: offerte di Settembre Neotek Store – Telefonia & Informatica @ Firenze / Cure


